WEDOS Protection pro kritickou infrastrukturu

Mitigace DDoS pro provozovatele, kteří si nemohou dovolit výpadky.

Energetické sítě, úpravny vody, dopravní sítě, systémy finančního zúčtování a telekomunikace jsou hlavními cíli státem podporovaných a hacktivistických DDoS kampaní po celé Evropě. Vyřazení kritické infrastruktury z provozu má řetězové důsledky, které daleko přesahují rámec jedné organizace.

WEDOS Protection pro kritickou infrastrukturu

Vaše dostupnost není jen metrikou SLA. Je to povinnost v oblasti veřejné bezpečnosti.

Útočníci vědí, že narušení základních služeb vytváří tlak, jakému se žádný komerční cíl nevyrovná. Táž kampaň, která by jinde znamenala pouhou nepříjemnost, se zde stává veřejným incidentem — pod dohledem regulátorů, médií i občanů.

Evropská infrastruktura chránící evropskou infrastrukturu

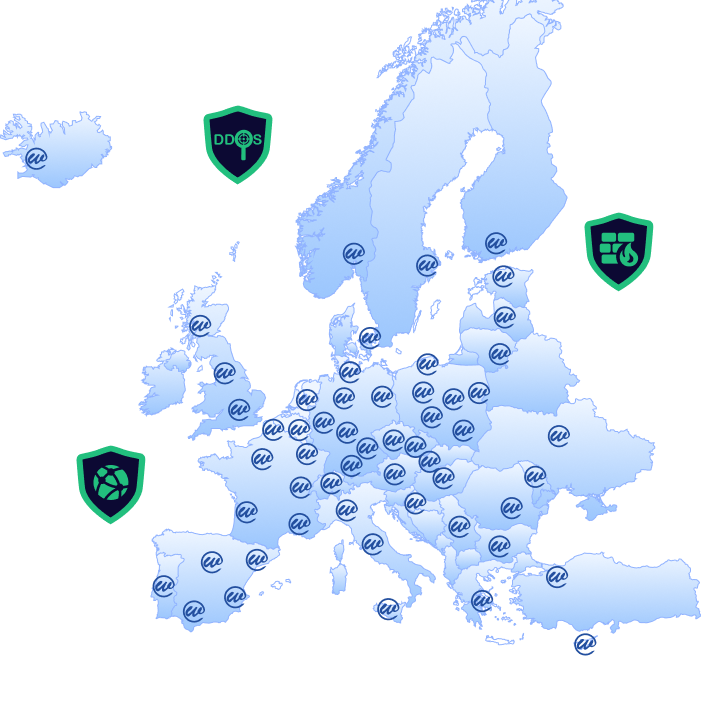
Platforma pro mitigaci DDoS a WAF plně ve vlastnictví a provozu subjektů z EU, bez závislosti na cloudech třetích stran a bez vystavení zahraniční právní jurisdikci. Postavená na naší vlastní globální anycastové síti — 120+ PoPs po celém světě, nejhustší pokrytí EU mezi srovnatelnými poskytovateli, celosvětově v první trojce podle dosahu Anycastu.

Veškerý provoz je čištěn, logován a spravován na infrastruktuře, která je jednoznačně vaše — právně i provozně.

Ochrana napříč všemi vrstvami

L3 / L4
Síť a přenos
Mitigační kapacita Multi-Tbps pokrývající SYN, UDP a ICMP floody i amplifikaci přes DNS, NTP a SNMP. Útočný provoz je pohlcen na okraji sítě BGP Anycast — vaše infrastruktura se s ním nikdy nesetká.
L7 + WAF
Aplikační vrstva a WAF
WAF řízený umělou inteligencí se sadou pravidel OWASP. Blokuje SQLi, XSS, Slowloris, RUDY a zero-day vzory útoků na aplikace, s konfigurací pravidel pro jednotlivé koncové body a API. Vynucení CAPTCHA a JS challenge u podezřelých relací.
Řízení přístupu
Řízení přístupu a filtrování
Povolovací a blokovací seznamy GeoIP, blacklisting IP adres a ASN, filtrování podle URL a User-Agent a omezování počtu požadavků na relaci — vše lze spravovat z administračního panelu nebo přes WAPI REST API.
DNS
Ochrana DNS
Mitigace DNS floodů a amplifikačních útoků, DNSSEC, omezování počtu dotazů, ověřování zdrojové IP adresy a podpora redundantních resolverů.

Vytvořeno pro provozovatele, kteří se zodpovídají regulátorům

Datová suverenita a šifrování
Inspekce na vrstvě L7 vyžaduje dočasné dešifrování — provádí se výhradně na vyhrazeném hardwaru v certifikovaných datových centrech v EU. Provoz je před doručením na váš origin server znovu zašifrován a po inspekci se nic neukládá. Žádný zahraniční právní nástroj nemůže vynutit přístup k vašemu provozu ani k logům.
Soulad s předpisy
Certifikace ISO 27001, soulad s GDPR, architektura připravená na NIS2, výhradně jurisdikce EU. Podporována je integrace se SIEM, v ceně je nepřetržitý monitoring a logování v auditní kvalitě.
Provoz
Aktivace znamená pouze změnu DNS — žádný hardware, žádný výpadek. Zprovoznění plně zajišťují technici WEDOS, monitoring běží na dashboardu Grafana v reálném čase s exportem logů připraveným pro SIEM a podpora je k dispozici 24/7 s vyhrazenou VIP eskalací pro provozovatele kritické infrastruktury. Plný přístup k WAPI pro integraci do SOC a automatizaci.

Podle NIS2 není volba, kde vaše ochrana sídlí, neutrálním rozhodnutím

Vést ochranu základních služeb přes platformu se sídlem v USA znamená riziko, které nemáte pod kontrolou. Soudní příkazy, změny politiky nebo geopolitické události mohou ovlivnit dostupnost platformy či přístup k datům bez ohledu na vaši smlouvu.

WEDOS je evropská infrastruktura chránící evropskou infrastrukturu. Žádné nejasnosti.

WEDOS Protection

Chraňte služby, na kterých závisí vaše země.

Promluvte si s naším týmem o kapacitě, zprovoznění a dokumentaci, kterou vyžaduje vaše posouzení podle NIS2.