Veřejné služby nejsou „jenom webové stránky“.
76,7 % kybernetických incidentů mířených na veřejné instituce tvoří útoky DDoS
mířené na veřejnou správu a státní instituce
Vlády se staly hlavním terčem státem podporovaných i hacktivistických kampaní DDoS. Frekvence, délka i objem útoků na veřejnou správu od roku 2022 prudce vzrostly — útoky na dostupnost jsou vedeny tak, aby maximalizovaly politický a společenský dopad.
Daňové systémy. Identita občanů. Záchranné služby. Volební infrastruktura. Nejde o „výpadek“.
- Útok DDoS na portál eGovernmentu znamená, že se občané nedostanou ke službám, na kterých jsou závislí — od daňových přiznání po tísňové kontakty.
- U zdravotnických nebo záchranných portálů mohou výpadky ohrozit lidské životy, což žádná kompenzace ze SLA nemůže zpětně napravit.
- Podle směrnice NIS2 je veřejná správa výslovně uvedena mezi kritickými sektory se závaznými povinnostmi v oblasti řízení rizik a hlášení incidentů.
Plně evropská platforma pro ochranu před DDoS a WAF
- Navrženo, vybudováno a provozováno výhradně v Evropské unii
- Data nikdy neopouštějí jurisdikci EU — žádné riziko podle rozsudku Schrems II
- Žádná závislost na amerických hyperscalerech (AWS, Azure, Google Cloud)
- Právní rámec: Česká republika, vázaná právem EU
- Plná auditovatelnost — původ ochrany je dohledatelný a doložitelný
Suverenita není vlastnost. Je to základ.
- Předvolání podle amerického CLOUD Act nedosáhne na infrastrukturu WEDOS
- Zahraniční zpravodajské služby si nemohou vynutit přístup k vašim záznamům o provozu
- Žádné tiché sdílení dat s mateřskými společnostmi mimo EU
Směrnice NIS2 (EU) 2022/2555 vyžaduje, aby klíčové subjekty zavedly vhodná technická a organizační opatření. WEDOS Protection je navržen tak, aby vaši dokumentaci souladu s NIS2 podporoval od prvního dne.
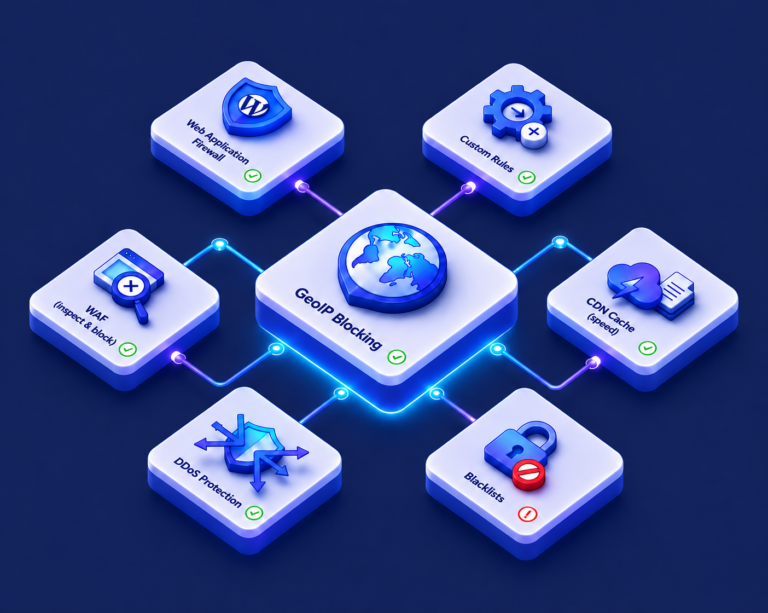
Ochrana napříč celým systémovým stackem
Pokryta je každá vrstva vaší infrastruktury — od hrubých objemových záplavových útoků po sofistikovaná zneužití na aplikační vrstvě mířená na státní portály.
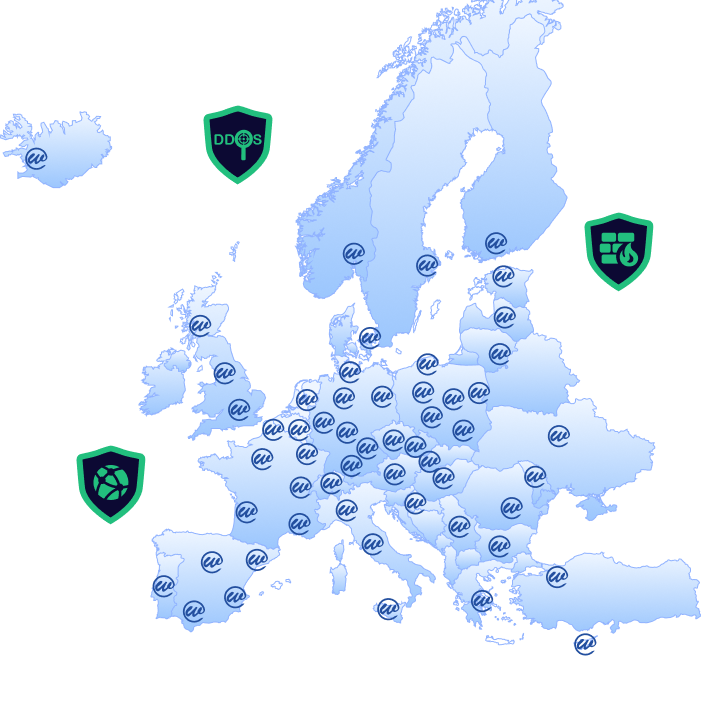
- Anycast síť se 120 PoPy
- Ochrana celých sítí přes BGP na míru
- Bez nutnosti ručního zásahu
- OWASP Core Rule Set
- Otisky TLS pomocí JA4
- Adaptivní omezování počtu požadavků
- Možnost vlastních sad pravidel
- Filtrování na úrovni zemí a ASN
- Skóre reputace IP adres
- Seznam povolených IP adres státní správy
- Ověřovací stránky (JS/CAPTCHA)
- Anycast DNS (WEDOS.zone)
- Pohlcení záplavových útoků na DNS
- Podpora podepisování DNSSEC
- 100% SLA na směrování Anycast
- Analýza chování
- Porovnávání otisků TLS
- Povolení užitečných botů (vyhledávače, monitoring)
- Nulová falešná pozitiva u občanů
Veškerý provoz šifrovaný. Veškerá data zůstávají v EU.
Provoz mezi koncovými uživateli a čisticí (scrubbing) infrastrukturou WEDOS Protection je vždy zabezpečen protokolem TLS 1,2+. Vyčištěný provoz je na váš origin server předáván přes HTTPS nebo volitelně přes site-to-site VPN, takže nešifrovaná data nikdy neprocházejí nedůvěryhodnými sítěmi.
Logy a forenzní data vzniklá při mitigaci jsou uchovávána výhradně na území Evropské unie. Máte je k dispozici pro hlášení incidentů podle NIS2 i pro interní audity — bez přístupu třetích stran bez vašeho souhlasu.
„Logy a forenzní data zůstávají zcela v rámci Evropské unie. Žádný přístup třetích stran bez výslovného oprávnění. Úplný řetězec nakládání s důkazy pro dokumentaci incidentů.“
Evropská volba pro evropské vlády
Volbou WEDOS Protection volíte dodavatele, který sdílí váš právní rámec, vaše hodnoty i vaši odpovědnost vůči občanům. Žádné schránkové firmy, žádné offshorové holdingové struktury, žádná jurisdikce výhodné vlajky.
Pro týmy veřejných zakázek
Vše, co potřebujete k obhájení investice, ke zvládnutí bezpečnostního posouzení a k rychlému spuštění.