Technologie & Innovatioun
Wéi WEDOS Protection bei Attacken an der Praxis funktionéiert
WEDOS Protection gouf vun Infrastrukturbedreiwer entworf, net aus theoreteschen Sécherheetsmodeller. All Schutzschichte schaffen automatesch zesummen — béiswëllegen Traffic gëtt um Rand vum Netz gefiltert, laang ier en Är Infrastruktur erreecht.
Gebaut vun engem Datacenter,
fir Datacenteren
WEDOS ass de ëmgedréinte Wee gaang. Als Bedreiwer vun enger vun de gréisste Hosting- an DNS-Plattforme vun Europa hu mir eise Schutz gebaut, fir eis eegen Infrastruktur ënner richtegen Attackebedingungen ze verdeedegen.
All architektonesch Entscheedung spigelt déi Erfarung. WEDOS Protection kënnt net aus der Theorie, mee aus dem Bedreiwer-Alldag am grousse Mooss.
Global Anycast Architektur
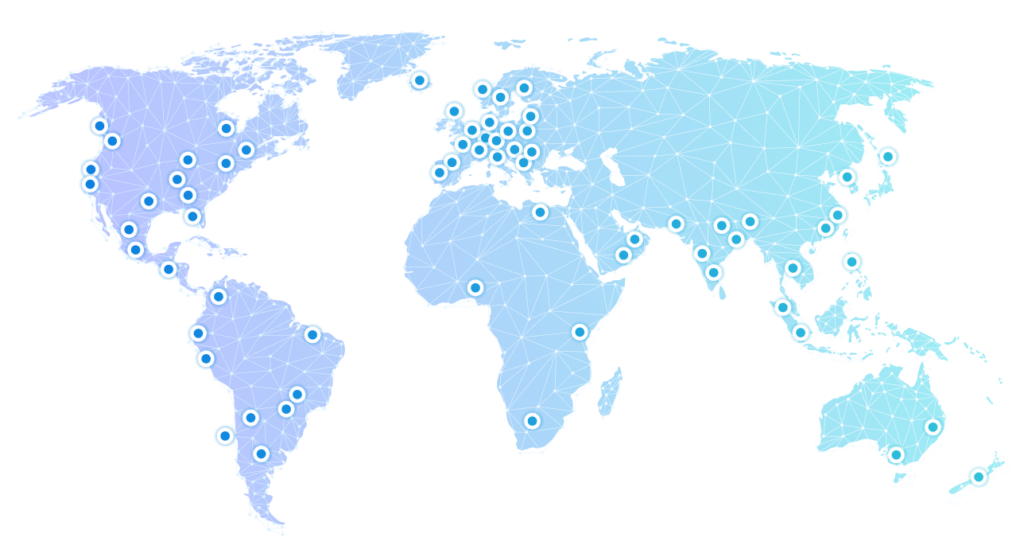
D’Basis vu WEDOS Protection ass e speziell gebautent globaalt Anycast-Netz. Et ass weder vun engem Hyperscaler gelount nach aus verschiddenen Ubidder zesummegesat. All Point of Presence gehéiert WEDOS a gëtt vu WEDOS bedriwwen an ënnerhalen.
Wéi et funktionéiert:
Mat BGP Anycast gëtt den erakommenden Traffic automatesch op den nooste WEDOS-PoP geleet. Attackverkéier verdeelt sech gläichzäiteg op méi wéi 120 Standuerter, egal vu wou en kënnt a wéi grouss en ass.
Kee eenzelne Knuet dréit déi voll Laascht.
Et gëtt kee Single Point of Failure.
Firwat dat am grousse Mooss zielt:
Volumetresch Attacken am Terabit-Beräich stoppt een net, andeem een den Traffic an ee Scrubbing-Center schéckt an hofft, datt d’Kapazitéit duer geet. Ee stoppt se mat méi verdeelter Kapazitéit, wéi den Ugräifer bündele kann.
WEDOS Anycast bréngt genee déi Kapazitéit — mat engem vun den dichtsten PoP-Netzer an Europa an enger erstklasseger globaler Ofdeckung. Gefiltert gëtt um Rand vum Netz. Bei Ärem Origin kënnt propperen Traffic un. D’Attack ni.
Méischichtege Schutzmotor
— WEDOS Protection schafft iwwer de ganzen OSI-Stack gläichzäiteg an automatesch, ouni manuellt Ëmschalte tëscht Attackentypen.
L3/L4 Netzwierk & Transport
Stoppt Attacke mat héijem Volumen an op Protokoller baséiert Attacke bannent Sekonnen.
Schlësselfäegkeeten:
- Stateful Paketinspektioun & ratebaséiert Filterung
- Direkt Reduktioun vu volumetreschen Attacken
- Gebaut fir Multi-Tbps-Traffic ze absorbéieren
- Keng Serviceverschlechterung ënner Belaaschtung
Blockéiert Attacktypen:
- SYN-Floods
- UDP-Floods
- ICMP-Floods
- DNS-, NTP- & SNMP-Verstäerkung
L7 Applikatiounsschicht
Detektéiert a blockéiert sophistikéiert Attacken, déi richteg Benotzer imitéieren.
Schlësselfäegkeeten:
- KI-gedriwwe Verhalensanalys
- Echtzäit-Anomalie-Bewäertung
- Ëmsetzung vun den OWASP-Regelen
- Voll konfiguréierbare Regelmotor
Blockéiert Attacktypen:
- SQL-Injektioun
- Cross-Site-Scripting (XSS)
- Slowloris & RUDY
- HTTP-Floods & Credential Stuffing
Observabilitéit & Bedrohungsinformatioun
„Sécherheet ouni Siichtbarkeet ass keng Sécherheet.“
Echtzäit-Grafana-Dashboards
Trafficvolumen, Attackeklassifikatioun, Filterentscheedungen an Origin-Analysen — alles fir Bedreiwer a Partner a Realzäit accessibel.
Eventprotokolléierung op Audit-Niveau
All Sécherheetsevenement gëtt mat komplette forensesche Kontext protokolléiert a bannent der EU-Jurisdiktioun opbewahrt.
SIEM-Integratioun
Strukturéierte Log-Export kompatibel mat Standard-SIEM-Plattforme fir zentraliséiert Sécherheetsoperatiounen.
Deele vu Bedrohungsinformatiounen
Attackemuster, déi op der WEDOS-Plattform beobachtet ginn, fléissen weltwäit an d’Erkennungsregelen. Sou entsteet en Netzeffekt, deen dee besser gëtt, wat d’Netz méi grouss ass.
Verschlësselungsarchitektur
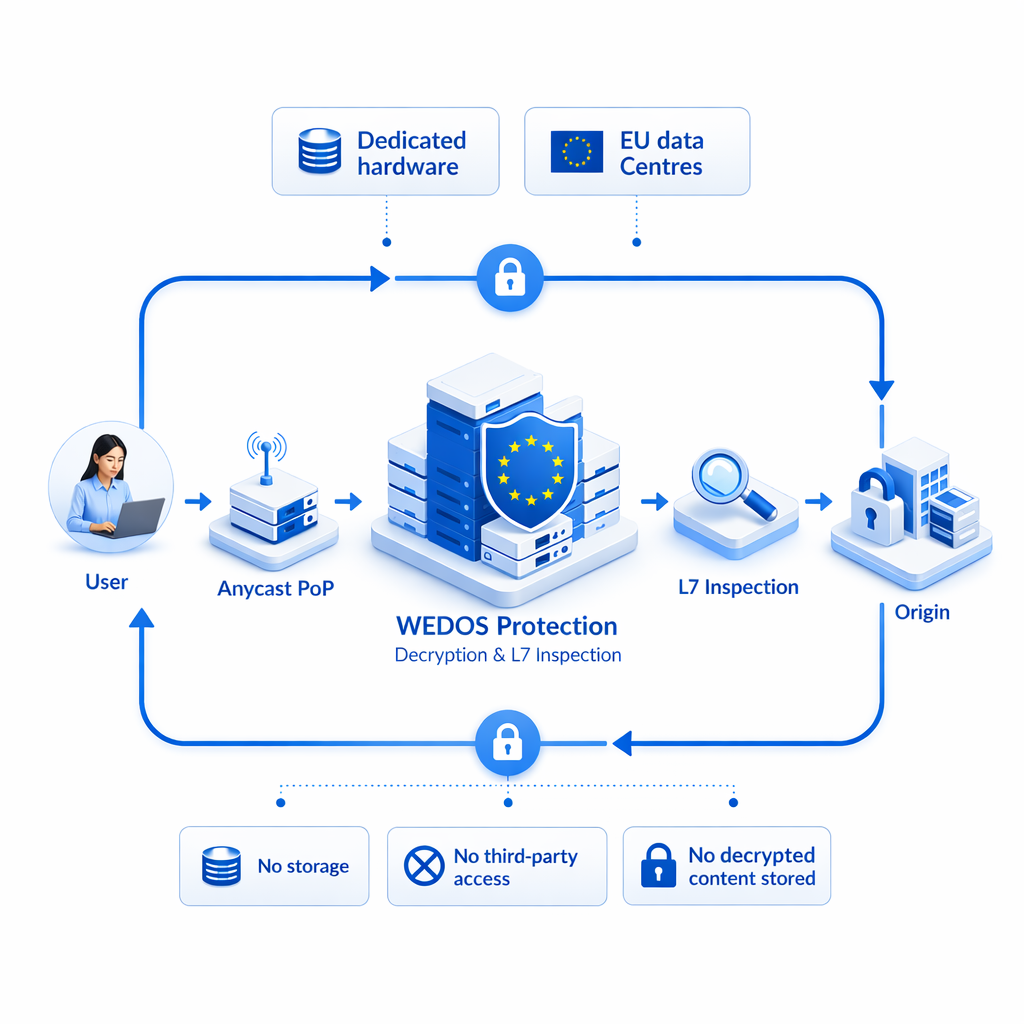
Bei WEDOS Protection geschitt d’Entschlësselung ausschliisslech op dedizéierter Hardware an zertifizéierten EU-Rechenzentren, getrennt vu gedeelte Workloads. Den Traffic gëtt virum Weiderleeden un den Origin-Server nei verschlësselt. Entschlësselt Inhalter ginn net gespäichert. Keng Drëttpartei huet Zougang zum Entschlësselungsprozess oder zu sengen Resultater.
Eegen Infrastruktur: firwat dat zielt
Kee Upstream-SLA, hannert deem ee sech verstoppe kann
Wann eppes muss gefléckt ginn, flécke mir et direkt — ouni Eskalatioun iwwer eng Kette vun Drëttubidder.
Keen Zougang vun Drëtten zu Ärem Traffic oder Äre Logs
D’Donnéeë bleiwen an eiser Infrastruktur a lafen ni iwwer extern Parteien.
Kee auslännescht juristescht Instrument mat Juridiktioun iwwer Är Donnéeën
Komplett am EU-Rechtsrahmen — DSGVO-konform vun Ufank un.
Voll Verantwortung fir d’Plattform
Wann en neien Attackevecteur optaucht, reagéiere mir op der ganzer Plattform — an net eréischt, wann en Ticket beim Ubidder geléist ass.
Ëmfaassende Schutz
an enger eenzeger Léisung
Clientidentifikatioun<br/>vun der nächster Generatioun
JA4 Fangerofdrock
Eng modern Method fir Clienten no hirem Verhalen an der TLS-Kommunikatioun z’identifizéieren. Am Géigesaz zu JA3 erstellt se e strukturéierten a liesbare Fangerofdrock — TLS-Versioun, Cipher Suites, Erweiderungen. Och Ugräifer, déi IPen wiesselen, erzeegen dee selwechte Fangerofdrock.
Attackemuster, déi bei engem Client erkannt ginn, schütze all déi aner mat.
Präzisioun op all Niveau
Intelligente Regelmotor
Regele konfiguréierbar op Domain-, Säiten- an API-Niveau. Kombinéiert IP-Adress, Geolokalisatioun, Besucherverhalen, JA4-Fangerofdrock oder Ufrofrequenz.
De Schutzniveau ass direkt ëmstellbar — vum Normalbetrib bis zum aggressiven Attackemodus. Ännerunge gräifen am ganzen Netz a Realzäit.

Op richteger DNS-Infrastruktur gebaut
DNS-Schutz & DNSSEC
Schützt DNS virun Iwwerlaaschtung (DNS-Floods), begrenzt iwwerdriwwenen Traffic a verhënnert Mëssbrauch bei Amplifikatiounsattacken. Voll DNSSEC-Ënnerstëtzung garantéiert, datt DNS-Äntwerte echt sinn an ënnerwee net verännert goufen.
DNS-Schutz ass bei WEDOS keen Add-on — en baut op eiser eegener grousser DNS-Infrastruktur op, déi lafend ënner richtegen Attackebedingunge gepréift gëtt.
All Donnéeën ausschliisslech an der EU gespäichert, an eisen zwee eegene Rechenzentren
 ISO 27001
Zertifizéiert
 GDPR
Konform vun Ufank un
 NIS2-Ready
Architektur
 EU Data
Nëmmen EU-Rechenzentren
 EU Legal
Juridictioun
 24/7
Iwwerwaachung & Incident Response
Europäesch Infrastruktur,
vu bannen no baussen konstruéiert
Vu Rechenzentersbedreiwer gebaut. Ënner richtegen Attacke gepréift.
Schützt Iech