Technologie & Innovation
So funktioniert WEDOS Protection bei realen Angriffen
WEDOS Protection wurde von Infrastrukturbetreibern entwickelt, nicht aus theoretischen Sicherheitsmodellen. Alle Schutzschichten arbeiten automatisch zusammen — bösartiger Datenverkehr wird am Rand des Netzes gefiltert, lange bevor er Ihre Infrastruktur erreicht.
Von einem Rechenzentrum entwickelt,
für Rechenzentren
WEDOS ist den umgekehrten Weg gegangen. Als Betreiber einer der größten Hosting- und DNS-Plattformen Europas haben wir unseren Schutz gebaut, um die eigene Infrastruktur unter echten Angriffsbedingungen zu verteidigen.
Jede architektonische Entscheidung spiegelt diese Erfahrung wider. WEDOS Protection entsteht nicht aus der Theorie, sondern aus dem Betriebsalltag im großen Maßstab.
Globale Anycast-Architektur
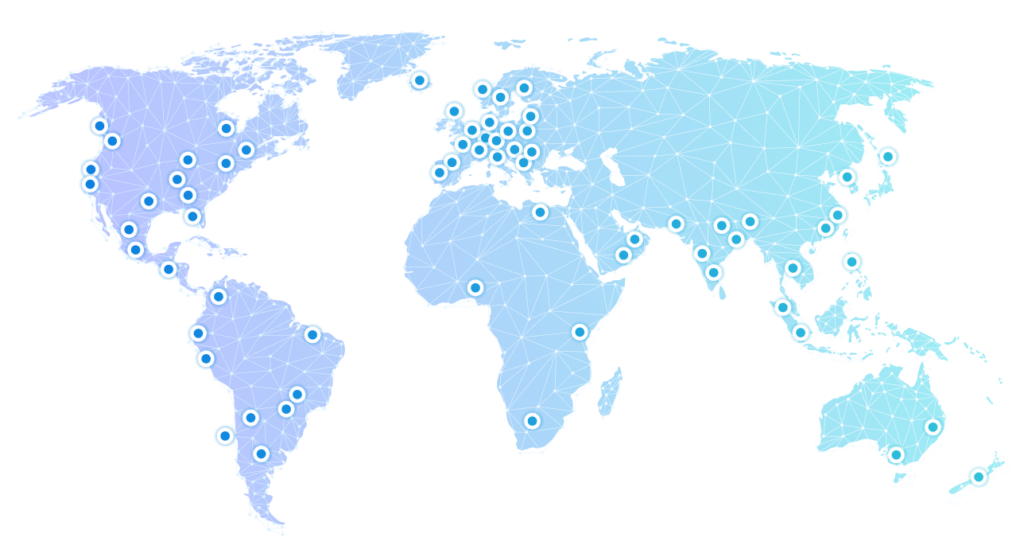
Die Grundlage von WEDOS Protection ist ein eigens gebautes globales Anycast-Netz. Es ist weder von einem Hyperscaler gemietet noch aus mehreren Anbietern zusammengesetzt. Jeder Point of Presence gehört WEDOS und wird von WEDOS betrieben und gewartet.
So funktioniert es:
Mit BGP Anycast wird eingehender Datenverkehr automatisch zum nächstgelegenen WEDOS-PoP geleitet. Angriffsverkehr verteilt sich gleichzeitig auf mehr als 120 Standorte — unabhängig davon, woher er kommt und wie groß er ist.
Kein einzelner Knoten trägt die volle Last.
Es gibt keinen Single Point of Failure.
Warum das im großen Maßstab zählt:
Volumetrische Angriffe im Terabit-Bereich lassen sich nicht stoppen, indem man den Verkehr in ein einziges Scrubbing-Center schickt und auf ausreichend Kapazität hofft. Man stoppt sie mit mehr verteilter Kapazität, als der Angreifer bündeln kann.
WEDOS Anycast liefert genau diese Kapazität — mit einem der dichtesten PoP-Netze Europas und einer erstklassigen globalen Abdeckung. Gefiltert wird am Rand des Netzes. Bei Ihrem Origin kommt sauberer Datenverkehr an. Der Angriff nie.
Mehrschichtige Schutz-Engine
— WEDOS Protection arbeitet über den gesamten OSI-Stack hinweg, gleichzeitig und automatisch, ohne manuelles Umschalten zwischen Angriffsarten.
L3/L4 Netzwerk & Transport
Stoppt Angriffe mit hohem Datenaufkommen und protokollbasierte Angriffe innerhalb von Sekunden.
Wichtigste Funktionen:
- Zustandsbehaftete Paketprüfung & ratenbasierte Filterung
- Sofortige Abwehr volumetrischer Angriffe
- Ausgelegt auf Datenverkehr im Multi-Tbps-Bereich
- Keine Leistungseinbußen unter Last
Abgewehrte Angriffstypen:
- SYN-Floods
- UDP-Floods
- ICMP-Floods
- DNS-, NTP- & SNMP-Amplifikation
L7 Anwendungsschicht
Erkennt und blockiert raffinierte Angriffe, die echte Benutzer imitieren.
Wichtigste Funktionen:
- KI-gestützte Verhaltensanalyse
- Anomaliebewertung in Echtzeit
- Durchsetzung des OWASP-Regelsatzes
- Vollständig konfigurierbare Regel-Engine
Abgewehrte Angriffstypen:
- SQL-Injection
- Cross-Site-Scripting (XSS)
- Slowloris & RUDY
- HTTP-Floods & Credential Stuffing
Beobachtbarkeit & Bedrohungsinformationen
„Sicherheit ohne Sichtbarkeit ist keine Sicherheit.“
Grafana-Dashboards in Echtzeit
Verkehrsvolumen, Angriffsklassifizierung, Filterentscheidungen und Origin-Analysen — alles für Betreiber und Partner in Echtzeit einsehbar.
Ereignisprotokollierung in Audit-Qualität
Jedes Sicherheitsereignis wird mit vollständigem forensischem Kontext protokolliert und innerhalb der EU-Gerichtsbarkeit gespeichert.
SIEM-Integration
Strukturierter Log-Export, kompatibel mit gängigen SIEM-Plattformen für zentralisierte Sicherheitsabläufe.
Austausch von Bedrohungsinformationen
Angriffsmuster, die auf der WEDOS-Plattform beobachtet werden, fließen weltweit in die Erkennungsregeln ein. So entsteht ein Netzwerkeffekt, der mit der Größe besser wird.
Verschlüsselungsarchitektur
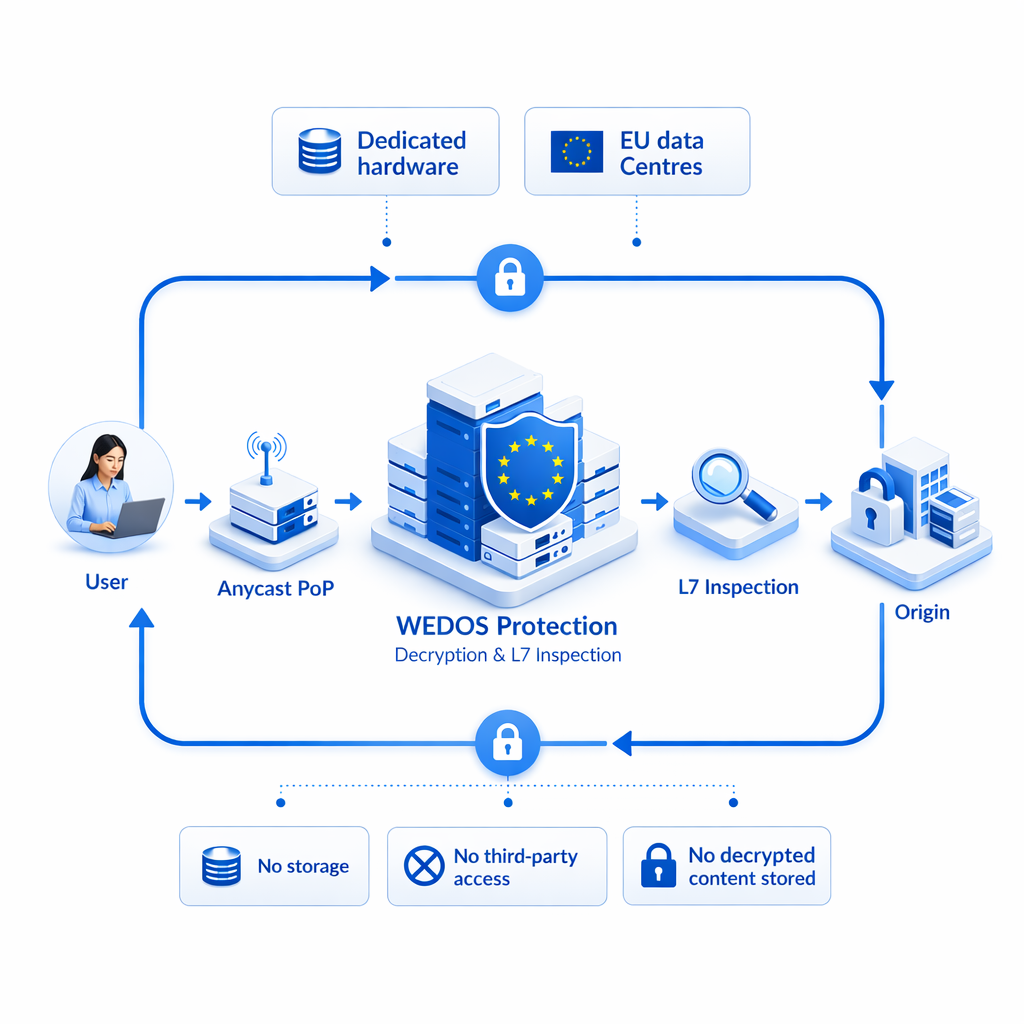
Bei WEDOS Protection erfolgt die Entschlüsselung ausschließlich auf dedizierter Hardware in zertifizierten EU-Rechenzentren, getrennt von geteilten Workloads. Der Datenverkehr wird vor der Weiterleitung an den Origin-Server erneut verschlüsselt. Entschlüsselte Inhalte werden nicht gespeichert. Kein Dritter hat Zugriff auf den Entschlüsselungsprozess oder dessen Ergebnisse.
Eigene Infrastruktur: warum das zählt
Kein vorgelagertes SLA, hinter dem man sich verstecken kann
Wenn etwas repariert werden muss, reparieren wir es — direkt, ohne Eskalation über eine Kette von Drittanbietern.
Kein Zugriff Dritter auf Ihren Datenverkehr oder Ihre Logs
Die Daten bleiben in unserer Infrastruktur und laufen nie über externe Parteien.
Kein ausländisches Rechtsinstrument mit Zuständigkeit für Ihre Daten
Vollständig im EU-Rechtsrahmen — DSGVO-konform von Grund auf.
Volle Verantwortung für die Plattform
Taucht ein neuer Angriffsvektor auf, reagieren wir auf der gesamten Plattform — und nicht erst, wenn ein Ticket beim Anbieter gelöst ist.
Umfassender Schutz
in einer einzigen Lösung
Kundenidentifizierung<br/>der nächsten Generation
JA4-Fingerprinting
Eine moderne Methode, Clients anhand ihres Verhaltens in der TLS-Kommunikation zu identifizieren. Anders als JA3 erzeugt sie einen strukturierten, lesbaren Fingerabdruck — TLS-Version, Cipher Suites, Erweiterungen. Selbst Angreifer, die IPs wechseln, erzeugen denselben Fingerabdruck.
Angriffsmuster, die bei einem Kunden erkannt werden, schützen alle anderen mit.
Präzision auf jeder Ebene
Intelligente Regel-Engine
Regeln lassen sich auf Domain-, Seiten- und API-Ebene konfigurieren. Kombinieren Sie IP-Adresse, Geolokalisierung, Besucherverhalten, JA4-Fingerabdruck oder Anfragerate.
Das Schutzniveau ist sofort umstellbar — vom Normalbetrieb bis zum aggressiven Angriffsmodus. Änderungen greifen im gesamten Netz in Echtzeit.

Auf echter DNS-Infrastruktur gebaut
DNS-Schutz & DNSSEC
Schützt DNS vor Überlastung (DNS-Floods), begrenzt übermäßigen Verkehr und verhindert Missbrauch bei Amplification-Angriffen. Vollständige DNSSEC-Unterstützung stellt sicher, dass DNS-Antworten echt und unterwegs nicht verändert worden sind.
DNS-Schutz ist bei WEDOS kein Add-on — er steht auf unserer eigenen großen DNS-Infrastruktur, laufend unter echten Angriffsbedingungen erprobt.
Alle Daten ausschließlich in der EU gespeichert, in unseren beiden eigenen Rechenzentren
 ISO 27001
Zertifiziert
 GDPR
Konform von Grund auf
 NIS2-Ready
Architektur
 EU Data
Nur EU-Rechenzentren
 EU Legal
Jurisdiktion
 24/7
Monitoring & Incident Response
Europäische Infrastruktur,
von Grund auf durchdacht
Von Rechenzentrumsbetreibern gebaut. Unter echten Angriffen erprobt.
Jetzt schützen