Technologie et innovation
Comment WEDOS Protection agit face aux attaques réelles
WEDOS Protection est conçu par des opérateurs d’infrastructure, et non à partir de modèles de sécurité théoriques. Toutes les couches de protection fonctionnent ensemble automatiquement : le trafic malveillant est filtré en périphérie, bien avant d’atteindre votre infrastructure.
Conçu par un centre de données,
pour les centres de données
WEDOS a pris le chemin inverse. En tant qu’opérateur de l’une des plus grandes plateformes d’hébergement et de DNS d’Europe, nous avons bâti notre protection pour défendre notre propre infrastructure en conditions d’attaque réelles.
Chaque décision d’architecture reflète cette expérience. WEDOS Protection ne vient pas de la théorie, mais de la réalité opérationnelle à grande échelle.
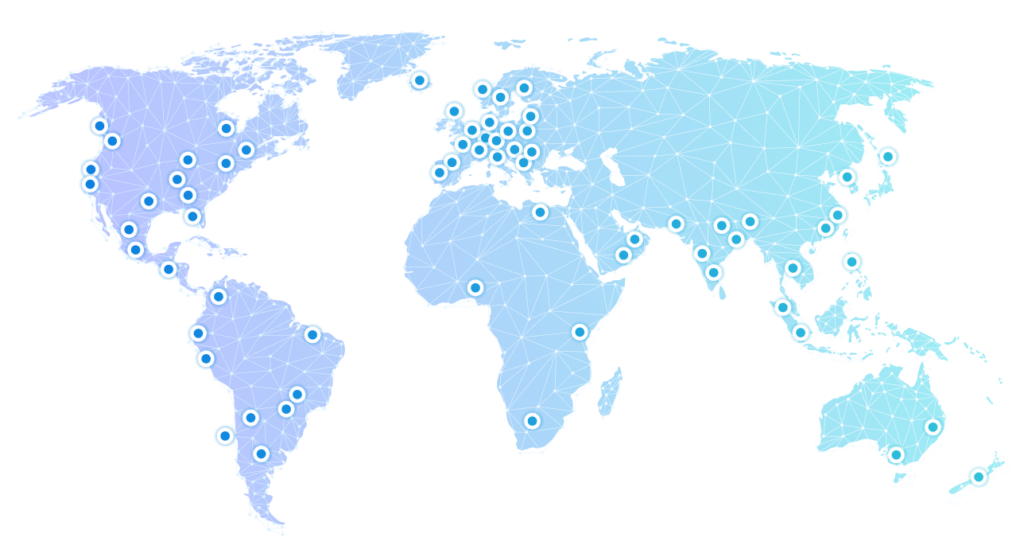
Architecture Anycast mondiale
WEDOS Protection repose sur un réseau anycast mondial conçu sur mesure. Il n’est ni loué à un hyperscaler, ni assemblé à partir de plusieurs fournisseurs. Chaque point de présence est détenu, exploité et maintenu par WEDOS.
Comment ça marche :
Grâce au BGP Anycast, le trafic entrant est automatiquement acheminé vers le PoP WEDOS le plus proche. Le trafic d’attaque est réparti sur plus de 120 sites en même temps, quelle que soit son origine ou son ampleur.
Aucun nœud ne encaisse seul l’impact.
Il n’existe aucun point unique de défaillance.
Pourquoi cela compte à grande échelle :
Les attaques volumétriques de l’ordre du térabit ne s’arrêtent pas en envoyant le trafic vers un seul centre de nettoyage en espérant que la capacité suffise. Elles s’arrêtent en disposant de plus de capacité répartie que l’attaquant ne peut en concentrer.
WEDOS Anycast apporte cette capacité, avec l’un des réseaux de PoP les plus denses d’Europe et une couverture mondiale de premier plan. Le nettoyage a lieu en périphérie. Votre origine ne reçoit que du trafic propre. L’attaque, jamais.
Moteur de protection multicouche
— WEDOS Protection agit sur l’ensemble de la pile OSI, simultanément et automatiquement, sans changement de mode manuel selon le type d’attaque.
L3/L4 Réseau et transport
Bloque en quelques secondes les attaques à haut débit et celles basées sur les protocoles.
Principales fonctionnalités :
- Inspection de paquets avec état et filtrage basé sur le débit
- Atténuation immédiate des attaques volumétriques
- Conçu pour absorber un trafic de plusieurs Tbps
- Aucune dégradation du service en charge
Types d'attaques bloquées :
- Inondations SYN
- Inondations UDP
- Inondations ICMP
- Amplification DNS, NTP et SNMP
L7 Couche applicative
Détecte et bloque les attaques sophistiquées qui imitent de vrais utilisateurs.
Principales fonctionnalités :
- Analyse comportementale pilotée par l'IA
- Évaluation des anomalies en temps réel
- Application des règles OWASP
- Moteur de règles entièrement configurable
Types d'attaques bloquées :
- Injection SQL
- Cross-site scripting (XSS)
- Slowloris et RUDY
- Inondations HTTP et credential stuffing
Observabilité et renseignement sur les menaces
« La sécurité sans visibilité n’est pas de la sécurité. »
Tableaux de bord Grafana en temps réel
Volume de trafic, classification des attaques, décisions de filtrage et analyses de l’origine : tout est accessible aux opérateurs et aux partenaires en temps réel.
Journalisation des événements conforme aux normes d'audit
Chaque événement de sécurité est consigné avec un contexte forensique complet et conservé sur le territoire de l'UE.
Intégration SIEM
Exportation de journaux structurés compatible avec les plateformes SIEM standard pour des opérations de sécurité centralisées.
Partage des renseignements sur les menaces
Les schémas d’attaque observés sur l’ensemble de la plateforme WEDOS alimentent les règles de détection à l’échelle mondiale, créant un effet de réseau qui s’améliore avec la taille.
Architecture de chiffrement
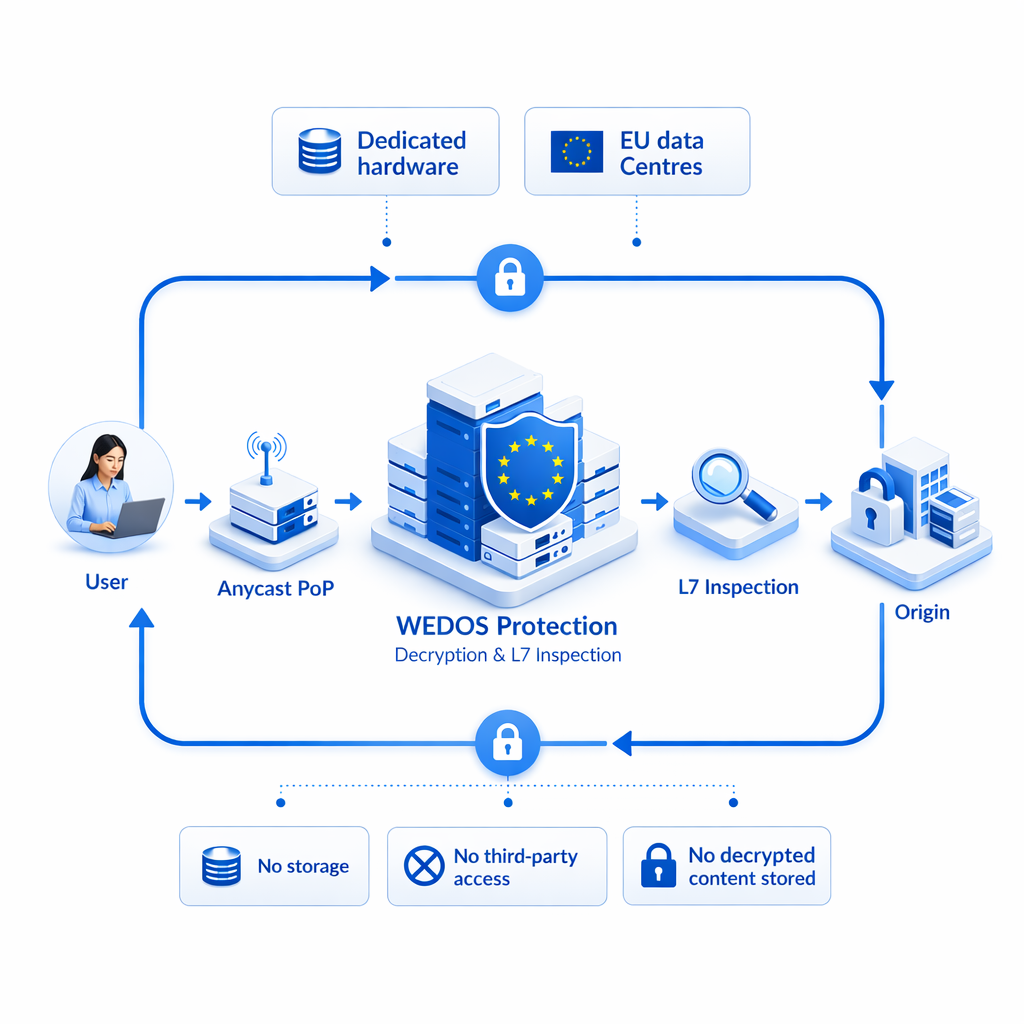
Chez WEDOS Protection, le déchiffrement s’effectue exclusivement sur du matériel dédié, dans des centres de données certifiés de l’UE, isolé des charges de travail partagées. Le trafic est rechiffré avant d’être transmis au serveur d’origine. Aucun contenu déchiffré n’est conservé. Aucun tiers n’a accès au processus de déchiffrement ni à ses résultats.
Infrastructure en propre : pourquoi cela compte
Aucun SLA en amont derrière lequel se cacher
Quand quelque chose doit être corrigé, nous le corrigeons directement, sans passer par une chaîne de prestataires.
Aucun accès de tiers à votre trafic ni à vos journaux
Les données restent dans notre infrastructure et ne transitent jamais par des tiers.
Aucun instrument juridique étranger n'a compétence sur vos données
Entièrement sous le cadre juridique de l’UE — conforme au RGPD dès la conception.
Responsabilité totale sur la plateforme
Lorsqu’un nouveau vecteur d’attaque apparaît, nous réagissons sur toute la plateforme, sans attendre la résolution d’un ticket chez un fournisseur.
Une protection complète
en une seule solution
Identification des clients<br/>de nouvelle génération
JA4 Fingerprinting
Une méthode moderne d’identification des clients d’après leur comportement dans la communication TLS. Contrairement à JA3, elle produit une empreinte structurée et lisible : version TLS, suites de chiffrement, extensions. Même un attaquant qui change d’IP conserve la même empreinte.
Les schémas d’attaque détectés chez un client protègent tous les autres.
De la précision à tous les niveaux
Moteur de règles intelligent
Des règles configurables au niveau du domaine, de la page et de l’API. Combinez adresse IP, géolocalisation, comportement du visiteur, empreinte JA4 ou fréquence des requêtes.
Le niveau de protection s’ajuste instantanément, du fonctionnement normal au mode agressif. Les changements s’appliquent à tout le réseau en temps réel.

Bâti sur une véritable infrastructure DNS
Protection DNS et DNSSEC
Protège le DNS contre la surcharge (DNS floods), limite le trafic excessif et empêche son détournement dans les attaques par amplification. La prise en charge complète de DNSSEC garantit que les réponses DNS sont authentiques et n’ont pas été modifiées en transit.
Chez WEDOS, la protection DNS n’est pas une option : elle s’appuie sur notre propre infrastructure DNS à grande échelle, éprouvée en continu en conditions d’attaque réelles.
Toutes les données stockées exclusivement dans l’UE, dans nos deux centres de données en propre
 ISO 27001
Certifié
 GDPR
Conforme dès la conception
 NIS2-Ready
Architecture
 EU Data
Centres de données dans l’UE uniquement
 EU Legal
Juridiction
 24/7
Supervision et réponse aux incidents
Une infrastructure européenne,
conçue de l'intérieur
Bâti par des opérateurs de centres de données. Éprouvé face à des attaques réelles.
Protégez-vous