WEDOS Protection für Telekommunikation & Tier-1-Carrier

Netzwerknativer DDoS-Schutz. Auf Ihrer Infrastruktur. Unter Ihrer Marke.

Nationale Telekommunikationsunternehmen und Tier-1-Carrier nehmen in der DDoS-Bedrohungslandschaft eine einzigartige Stellung ein. Sie sind nicht nur ein potenzielles Ziel — Sie sind die Transitebene, über die Angriffe zu allen anderen gelangen.

WEDOS Protection für Telekommunikation & Tier-1-Carrier

Entwickelt dafür, wie Carrier-Netze tatsächlich funktionieren

Diese Verantwortung verlangt ein Schutzmodell, das für Carrier gemacht ist — keine Cloud-Umleitung und keine DNS-Änderung, die den Traffic Ihrer Kunden in das Scrubbing-Center eines Dritten in den Vereinigten Staaten schickt.

WEDOS Protection richtet sich an Betreiber, die Abwehr direkt in die eigene Netzstruktur eingebettet brauchen — mit dem BGP-Engineering, den On-Net-Hardwareoptionen und der geschäftlichen Flexibilität, die Carrier-Grade-Deployments erfordern.
Ebene 1

Schützen Sie Ihr eigenes Netzwerk

Ihr AS, Ihre IP-Bereiche, Ihre Peering-Infrastruktur und Ihre Management-Ebene sind die operative Grundlage, auf die sich Ihre Kunden verlassen. Ein volumetrischer Angriff auf Ihre eigene Infrastruktur trifft nicht einen Kunden — er trifft jeden einzelnen.

BGP
BGP-Anycast-Integration
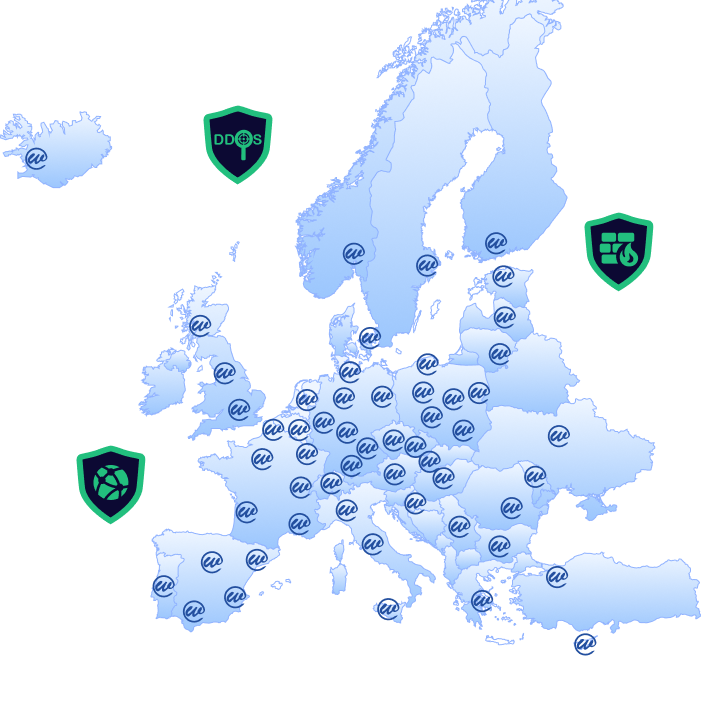
Ein globales Anycast-Netz über 120+ PoPs mit der dichtesten europäischen Abdeckung unter vergleichbaren Anbietern. Für Tier-1-Carrier erfolgt die Integration über BGP-Peering — der Traffic wird zur nächstgelegenen Scrubbing-Kapazität geleitet und bereinigt zurückgegeben.
L3 / L4
Abwehr von Protokoll- und volumetrischen Angriffen
Vollständige L3/L4-Abwehr gegen SYN-, UDP- und ICMP-Floods sowie Reflection und Amplifikation über DNS, NTP und SNMP. Multi-Tbps-Absorptionskapazität, die bei Standard-Angriffssignaturen automatisch und ohne NOC-Eingriff auslöst.
L7 + WAF
L7-Anwendungsschutz
Für carrier-gehostete Dienste, Steuerungsplattformen und Kundenportale: KI-gestützte WAF mit OWASP-Regelsatz, JA4-TLS-Fingerprinting, Erkennung von Verhaltensanomalien und Regeln pro Endpunkt. Blockiert SQLi, XSS, Slowloris und HTTP-Floods.
NOC
Observability für den NOC-Betrieb
Grafana-Dashboards in Echtzeit, SIEM-fähiger strukturierter Log-Export und Ereignis-Logging in Audit-Qualität, alles innerhalb der EU-Jurisdiktion. Ihr NOC hat während eines aktiven Vorfalls volle Traffic-Transparenz — keine Black Box, die nur „sauber“ oder „verschmutzt“ meldet.
Ebene 2

On-Net-PoP-Deployment: WEDOS-Hardware, Ihr Rechenzentrum, Ihre Kontrolle

Für nationale Telekommunikationsunternehmen und Tier-1-Betreiber ist die leistungsfähigste Konfiguration zugleich die direkteste: WEDOS-Scrubbing-Hardware, installiert in Ihren eigenen Standorten und über BGP-Peering integriert. Kein Managed Service, der aus der Ferne erbracht wird — physische Infrastruktur, von Ihnen untergebracht, von uns betrieben.

Latenz
Das Scrubbing findet innerhalb Ihres Netzwerks statt, sodass bereinigter Traffic nie einen externen Pfad zu Ihren Kunden nimmt. Für latenzempfindliche Unternehmensdienste ist das eine technische Anforderung, keine Präferenz.
Datenhoheit
Traffic-Inspektion und Scrubbing erfolgen auf Hardware, die physisch in Ihrer Jurisdiktion und in Ihrer Einrichtung steht — entscheidend für Betreiber, die regulierte Branchen, staatliche Kunden oder nationale kritische Infrastruktur bedienen.
Kapazität in Ihrem Besitz
On-Net-Hardware gibt Ihnen dedizierte Scrubbing-Kapazität, die bei Angriffsspitzen nicht mit anderen Kunden geteilt wird. Wenn ein Angriff auf nationaler Ebene stattfindet, gehört Ihre Kapazität Ihnen.
Resilienz
Ein On-Net-PoP bleibt in Betrieb, selbst wenn die Verbindung zum größeren Anycast-Netz gestört ist. Das lokale Scrubbing läuft unabhängig weiter.

Die Bereitstellung erfolgt über Standard-BGP-Peering in Ihrer Rechenzentrumsumgebung. WEDOS-Techniker übernehmen Deployment, Konfiguration und laufendes Plattform-Management, während Ihr Netzwerkteam Traffic Engineering und Routing-Policy behält. Für Betreiber mit Anforderungen an Datenlokalisierung, physische Sicherheit oder Auditzugriff stehen isolierte Hardwarekonfigurationen mit eigenen Zugriffskontrollen zur Verfügung.

Ebene 3

B2B-Weiterverkauf an Ihre Unternehmenskunden

Sobald WEDOS Protection in Ihrem Netzwerk läuft — über BGP-Anycast, einen On-Net-PoP oder beides — haben Sie die Grundlage, um Ihren Unternehmenskunden DDoS-Schutz als Managed Service unter Ihrer eigenen Marke anzubieten. Viele von ihnen prüfen bereits eigenständige Schutzprodukte.

White-Label-Plattform
Ihre Kunden sehen Ihre Marke, Ihre Oberfläche, Ihren Produktnamen. Sie steuern Preise, Tarifstruktur und Kundenbeziehung; wir liefern Plattform, Scrubbing-Kapazität und Engineering.
Mandantenfähige Verwaltung
Eine einzige Betreiberkonsole stellt den Schutz für Ihren gesamten B2B-Bestand bereit, konfiguriert und überwacht ihn — von einer Handvoll Unternehmenskonten bis zu Tausenden Geschäftskunden, mit Dashboards, Alerting und Reporting pro Kunde.
Gestufte Servicearchitektur
Strukturieren Sie Ihr Angebot in Stufen — von volumetrischem L3/L4-Basisschutz für den Mittelstand bis zur Full-Stack-Lösung auf L3/L4/L7 mit WAF, JA4-Fingerprinting, GeoIP-Kontrollen und dediziertem SLA für Ihre größten Accounts.
Enterprise-SLA im Rücken
Ihre Kunden werden fragen, was hinter Ihrem SLA steht. Die Antwort sind die eigenen Infrastrukturzusagen von WEDOS, die ISO 27001-Zertifizierung, technischer 24/7-Support und eine Plattform, die im Schutz von Hunderttausenden Domains gehärtet wurde.
Partner-Success-Team
Ein dediziertes Partner-Success-Team unterstützt technische Integration, Go-to-Market-Planung, Kunden-Onboarding und Eskalationsbearbeitung. Wenn Ihr Vertriebsteam einen großen Enterprise-Abschluss vorbereitet, kommen wir gern mit ins Gespräch.

Europäische Infrastruktur, europäische Rechenschaft

Europäische Infrastruktur, europäische Rechenschaft
Vollständig innerhalb der Europäischen Union entworfen, gebaut und betrieben. Keine Hyperscaler-Abhängigkeit, keine Exponierung gegenüber ausländischem Recht — jedes gescrubbte Paket und jedes erzeugte Log bleibt unter EU-Jurisdiktion.
NIS2 — der regulatorische Rückenwind
Unter NIS2 sind Telekommunikationsbetreiber wesentliche Einrichtungen mit verbindlichen Anforderungen an Erkennung, Reaktion und Meldung von Vorfällen. Die Architektur — kontinuierliches Monitoring, Logging in Audit-Qualität, strukturierter Export — ist genau dafür gebaut.
Von Betreibern gebaut, nicht von Theoretikern
WEDOS begann als Infrastrukturbetreiber, nicht als Sicherheitsanbieter. Wir haben DDoS-Schutz gebaut, um unser eigenes Netzwerk zu verteidigen — Hunderttausende Domains auf einer der größten Hosting- und DNS-Plattformen Europas — bevor wir ihn überhaupt jemandem angeboten haben.
Keine vorgelagerte Abhängigkeit
Anycast-Routing, Scrubbing-Logik, Regel-Engine, WAF, JA4-Fingerprinting, DNS-Schutz und die Management-Plattform werden alle von WEDOS gebaut und betrieben. Keine Scrubbing-Kapazität von Dritten, kein vorgelagertes SLA, auf das wir verweisen müssten.

Drei Wege zur Bereitstellung

BGP-Anycast-Integration On-Net-PoP On-Net-PoP + Weiterverkauf
Schutz des eigenen Netzes
Scrubbing-Standort Globale WEDOS-PoPs Ihr Rechenzentrum Ihr Rechenzentrum
Datenhoheit EU-Jurisdiktion Ihre Einrichtung Ihre Einrichtung
Dedizierte Kapazität Gemeinsame Plattform Dediziert Dediziert
B2B-Weiterverkauf möglich Optional Optional
White-Label-Branding
Partner-Success-Team
NIS2-Dokumentation Enthalten Enthalten Enthalten

Carrier mit Netzwerk und Kundenstamm

Das Telko-Programm richtet sich an nationale Carrier und Tier-1-Betreiber mit bestehender Netzinfrastruktur, einem B2B-Unternehmenskundenstamm und der strategischen Absicht, ihr Portfolio um ein margenstarkes Managed-Security-Produkt zu erweitern.

WEDOS Protection

Sprechen wir über Ihr Netzwerk.

Unser Carrier-Team geht mit Ihnen die BGP-Integration, die On-Net-PoP-Optionen und die Ausgestaltung eines Reseller-Programms in Ihrer Größenordnung durch.