Europas kritische Infrastruktur verdient europäischen Schutz

Keine ausländische Gerichtsbarkeit. Keine Abhängigkeit von Hyperscalern.

Ihre Bürgerinnen und Bürger vertrauen Ihnen ihre Daten an — Wählerverzeichnisse, Steuererklärungen, Gesundheitsdaten, Notfalldienste. WEDOS Protection ist eine DDoS-Schutz- und WAF-Plattform, die ausschließlich in der EU entwickelt, betrieben und rechtlich verankert ist.

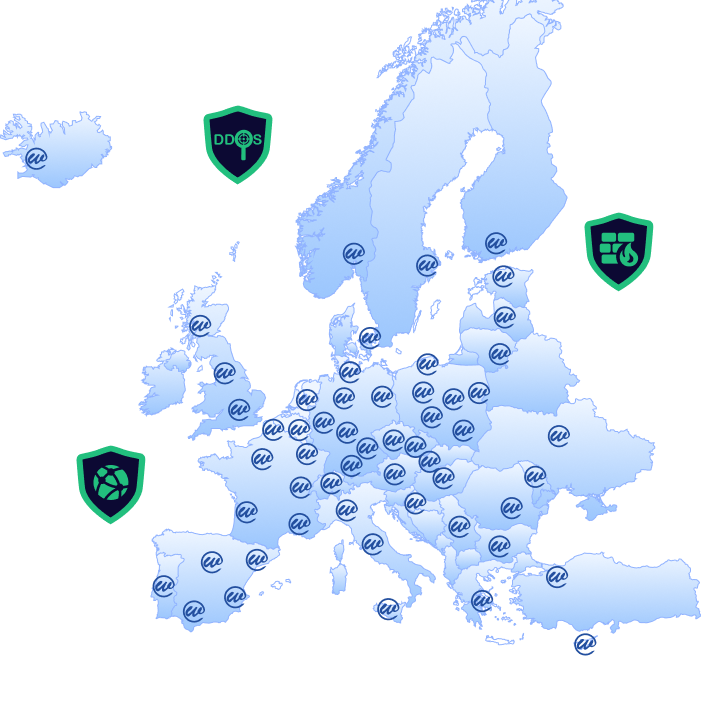
WEDOS Protection — European Points of Presence

Öffentliche Dienste sind nicht „nur Websites“.

76,7 % der Cybervorfälle gegen öffentliche Institutionen sind DDoS-Angriffe

76,7 %
Anteil der Cybervorfälle, die DDoS-Angriffe
auf öffentliche Verwaltungen und Regierungen sind

Regierungen sind zum Hauptziel staatlich unterstützter und hacktivistischer DDoS-Kampagnen geworden. Häufigkeit, Dauer und Volumen der Angriffe auf die öffentliche Verwaltung sind seit 2022 stark gestiegen — mit Angriffen auf die Verfügbarkeit, die auf maximale politische und gesellschaftliche Wirkung ausgelegt sind.

Steuersysteme. Bürgeridentität. Notfalldienste. Wahlinfrastruktur. Das ist keine „Ausfallzeit“.

  • Ein DDoS-Angriff auf ein E-Government-Portal bedeutet, dass Bürgerinnen und Bürger keinen Zugang zu Diensten haben, auf die sie angewiesen sind — von der Steuererklärung bis zu Notfallkontakten.
  • Bei Gesundheits- oder Notfallportalen können Ausfälle lebensbedrohliche Folgen haben, die keine SLA-Entschädigung im Nachhinein ausgleichen kann.
  • Nach NIS2 ist die öffentliche Verwaltung ausdrücklich als kritischer Sektor mit verbindlichen Pflichten zum Risikomanagement und zur Meldung von Vorfällen aufgeführt.
Die Reputations- und Rechtsfolgen eines erfolgreichen Angriffs auf ein Behördenportal übersteigen die Kosten des Schutzes um Größenordnungen. Prävention ist keine Option — sie ist eine gesetzliche und staatsbürgerliche Pflicht.

Eine vollständig europäische DDoS-Schutz- und WAF-Plattform

  • Ausschließlich in der Europäischen Union entwickelt, aufgebaut und betrieben
  • Daten verlassen niemals den EU-Rechtsraum — kein Schrems-II-Risiko
  • Keine Abhängigkeit von US-Hyperscalern (AWS, Azure, Google Cloud)
  • Rechtsrahmen: Tschechische Republik, gebunden an EU-Recht
  • Vollständige Auditierbarkeit — die Herkunft des Schutzes ist nachvollziehbar und dokumentierbar
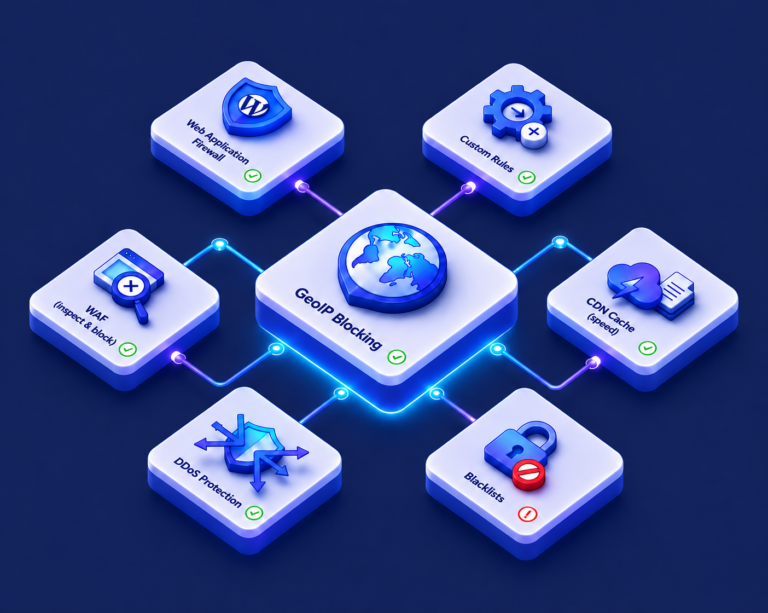
WEDOS Protection — function diagram
NIS2 compliance

Souveränität ist kein Merkmal. Sie ist das Fundament.

  • Eine Anordnung nach dem US CLOUD Act erreicht die Infrastruktur von WEDOS nicht
  • Ausländische Nachrichtendienste können keinen Zugriff auf Ihre Traffic-Protokolle erzwingen
  • Keine stille Datenweitergabe an Muttergesellschaften außerhalb der EU

Die NIS2-Richtlinie (EU) 2022/2555 verlangt von wesentlichen Einrichtungen geeignete technische und organisatorische Maßnahmen. WEDOS Protection ist so konzipiert, dass es Ihre NIS2-Compliance-Dokumentation vom ersten Tag an unterstützt.

ISO 27001
DSGVO
NIS2-bereit
EU-Rechenzentren
EU-Rechtsraum
24/7-Monitoring

Schutz über den gesamten Stack hinweg

Jede Ebene Ihrer Infrastruktur ist abgedeckt — von reinen volumetrischen Floods bis hin zu ausgefeilten Exploits auf Anwendungsebene, die auf Behördenportale zielen.

Layer 3 / 4
DDoS-Abwehr auf Netzwerkebene
Fängt volumetrische Floods ab, bevor sie Ihre Infrastruktur erreichen — UDP-Floods, SYN-Floods und Reflection-Amplification-Angriffe.
  • Anycast-Netz mit 120 PoPs
  • Schutz ganzer Netze per BGP, maßgeschneidert
  • Kein manuelles Eingreifen erforderlich
Layer 7 + WAF
Anwendungsschicht & WAF
Stoppt HTTP-Floods, Credential Stuffing, SQL-Injection, XSS und Exploits aus den OWASP Top 10, die auf Webanwendungen und APIs zielen.
  • OWASP Core Rule Set
  • JA4-TLS-Fingerprinting
  • Adaptives Rate-Limiting
  • Individuelle Regelsätze verfügbar
Zugriffskontrolle
Zugriffskontrolle & Geo-Filterung
Legen Sie fest, wer Ihre Dienste erreichen darf — nach Geografie, ASN, IP-Reputation oder eigenen Allow-/Deny-Listen für Behördennetze.
  • Filterung auf Länder- und ASN-Ebene
  • IP-Reputationsbewertung
  • Allowlist für vertrauenswürdige Behörden-IPs
  • Challenge-Seiten (JS/CAPTCHA)
DNS
DNS-Schutz
Anycast-DNS mit integrierter Flood-Abwehr schützt Ihre autoritativen Zonen vor DNS-Amplification- und Water-Torture-Angriffen.
  • Anycast-DNS (WEDOS.zone)
  • Abfangen von DNS-Floods
  • Unterstützung für DNSSEC-Signierung
  • 100 % SLA auf Anycast-Routing
Bot-Filterung
Bot-Filterung
Trennt legitime Bürgerinnen und Bürger von automatisierten Scrapern, Credential-Stuffing-Bots und koordinierten Bot-Kampagnen gegen öffentliche Portale.
  • Verhaltensanalyse
  • Abgleich von TLS-Fingerprints
  • Allowlisting guter Bots (Suche, Monitoring)
  • Keine Fehlalarme bei Bürgern

Gesamter Datenverkehr verschlüsselt. Alle Daten bleiben in der EU.

Der Datenverkehr zwischen Endnutzern und der Scrubbing-Infrastruktur von WEDOS Protection ist durchgehend mit TLS 1,2+ gesichert. Der bereinigte Datenverkehr wird über HTTPS oder optional über ein Site-to-Site-VPN an Ihren Ursprungsserver weitergeleitet, sodass Klartext niemals unvertrauenswürdige Netze durchquert.

Protokolle und forensische Daten, die während der Abwehr entstehen, werden ausschließlich innerhalb des Gebiets der Europäischen Union gespeichert. Sie stehen Ihnen für die Meldung von Vorfällen nach NIS2 und für interne Audits zur Verfügung — ohne Zugriff Dritter ohne Ihre Zustimmung.

TLS 1.2 / 1.3 HTTPS zum Origin VPN-Option Logs nur in der EU NIS2-Vorfallmeldungen

„Protokolle und forensische Daten verbleiben vollständig innerhalb der Europäischen Union. Kein Zugriff Dritter ohne ausdrückliche Genehmigung. Lückenlose Beweiskette für die Dokumentation von Vorfällen.“

WEDOS Protection — Richtlinie zum Umgang mit Daten
WEDOS Protection

Die europäische Wahl für europäische Regierungen

Mit WEDOS Protection entscheiden Sie sich für einen Anbieter, der Ihren Rechtsrahmen, Ihre Werte und Ihre Verantwortung gegenüber den Bürgerinnen und Bürgern teilt. Keine Briefkastenfirmen, keine Offshore-Holdingstrukturen, keine Gefälligkeitsflaggen-Jurisdiktion.
Im Betrieb seit 2010 — kein Startup
Über 15 Jahre Betrieb tschechischer und europäischer Internetinfrastruktur. Finanzielle Stabilität, langfristige Roadmap, kein Übernahmerisiko.
Vollständig in EU-Besitz und EU-Betrieb
Keine Exponierung gegenüber dem US CLOUD Act. Kein ausländischer Nachrichtendienst kann Zugriff auf Ihre Daten oder Traffic-Metadaten erzwingen.
Keine Abhängigkeit von Hyperscalern
Eigene physische Infrastruktur, eigene Scrubbing-Hardware, eigene PoPs. Die Kontinuität des Dienstes hängt nicht von Entscheidungen fremder Plattformen ab.
Demo buchen
WEDOS Protection — European Points of Presence

Für Beschaffungsteams der öffentlichen Hand

Alles, was Sie brauchen, um die Investition zu begründen, die Sicherheitsprüfung zu bestehen und schnell live zu gehen.

Schnelle Aktivierung
Onboarding über DNS — keine Hardware-Installation, keine physischen Eingriffe. Produktivbetrieb innerhalb weniger Stunden nach Vertragsunterzeichnung.
SLA für Behörden
100 % SLA auf die Anycast-Verfügbarkeit. Dedizierte SLA-Konditionen für den öffentlichen Sektor mit erweiterten Zusagen zur Incident-Reaktion.
Betreutes Onboarding
Ein dedizierter Technical Account Manager begleitet Ihr Team durch Konfiguration, Tests und Go-live. Vorkenntnisse im Bereich DDoS sind nicht erforderlich.
24/7 VIP-Support
Priorisierter Eskalationsweg für kritische Vorfälle. Direkter Draht zu erfahrenen Ingenieuren — keine Ticket-Warteschlange — wenn es am wichtigsten ist.
NIS2-Dokumentationspaket
Vorbereitete Dokumentation zur Unterstützung Ihrer Pflichten beim Risikomanagement und bei der Meldung von Vorfällen nach NIS2. Spart Wochen an Compliance-Arbeit.
Traffic-Protokollierung & Forensik
Detaillierte Angriffsprotokolle, gespeichert in der EU. Exportierbar für CERT-/CSIRT-Meldungen, Versicherungsansprüche und rechtliche Verfahren nach einem Vorfall.
Partnerprogramm
Rahmenverträge für Bereitstellungen über mehrere Einrichtungen hinweg — Ministerien, Behörden und Kommunalverwaltungen unter einem einzigen Vertrag.
CMS- & WordPress-fähig
Integration als transparenter Proxy — kompatibel mit jedem CMS, mit individuellen Behördenportalen und mit Altsystemen. Keine Änderungen an Ihren Anwendungen erforderlich.
API- & SIEM-Integration
RESTful API für die programmatische Verwaltung. Nativer Log-Export an SIEM-Plattformen (Splunk, Microsoft Sentinel, Elastic) für Ihr SOC-Team.
WEDOS Protection

Bereit, die Dienste für Ihre Bürgerinnen und Bürger zu schützen?

Beginnen Sie mit einer technischen Demo — unser Team führt Sie durch die Architektur, beantwortet Ihre Fragen zur Beschaffung und erstellt eine NIS2-Compliance-Zusammenfassung für Ihren Sicherheitsbeauftragten.