Les infrastructures critiques de l'Europe méritent une protection européenne

Aucune juridiction étrangère. Aucune dépendance vis-à-vis des hyperscalers.

Vos citoyens vous confient leurs données — listes électorales, déclarations fiscales, dossiers médicaux, services d'urgence. WEDOS Protection est une plateforme de protection DDoS et WAF conçue, exploitée et juridiquement implantée exclusivement au sein de l'UE.

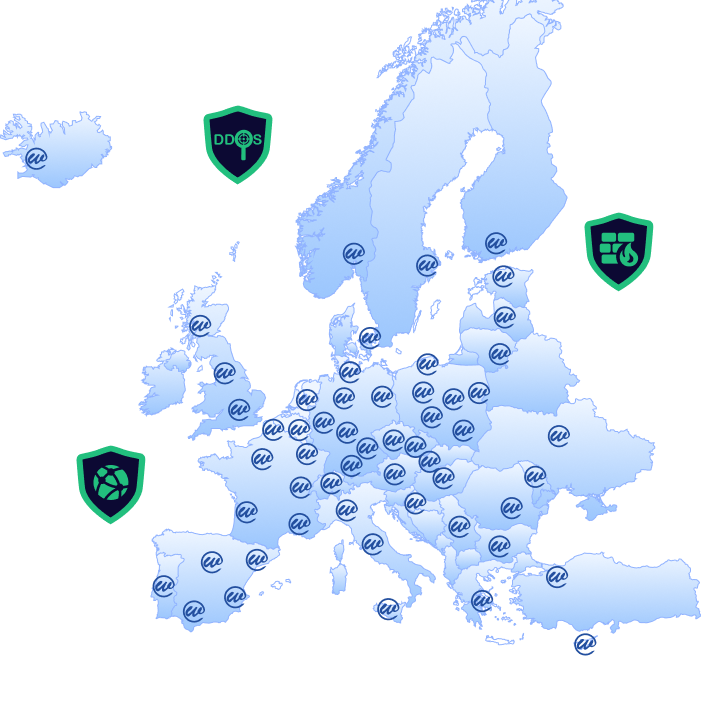
WEDOS Protection — European Points of Presence

Les services publics ne sont pas « de simples sites web ».

76,7% des cyberincidents visant les institutions publiques sont des attaques DDoS

76,7%
Part des incidents cyber qui sont des attaques DDoS
visant les administrations publiques et les gouvernements

Les administrations sont devenues la cible privilégiée des campagnes DDoS menées par des États et par des hacktivistes. La fréquence, la durée et le volume des attaques visant l'administration publique ont fortement augmenté depuis 2022 — avec des attaques sur la disponibilité conçues pour maximiser l'impact politique et social.

Systèmes fiscaux. Identité des citoyens. Services d'urgence. Infrastructure électorale. Il ne s'agit pas d'une simple « interruption de service ».

  • Une attaque DDoS contre un portail d'administration électronique empêche les citoyens d'accéder aux services dont ils dépendent — de la déclaration d'impôts aux numéros d'urgence.
  • Pour les portails de santé ou d'urgence, une interruption peut avoir des conséquences vitales qu'aucune compensation prévue au SLA ne pourra réparer a posteriori.
  • Dans le cadre de la directive NIS2, l'administration publique est explicitement classée parmi les secteurs critiques, avec des obligations contraignantes en matière de gestion des risques et de notification des incidents.
Les conséquences réputationnelles et juridiques d'une attaque réussie contre un portail administratif dépassent de plusieurs ordres de grandeur le coût de la protection. La prévention n'est pas facultative — c'est une obligation légale et civique.

Une plateforme de protection DDoS et WAF entièrement européenne

  • Conçue, développée et exploitée exclusivement au sein de l'Union européenne
  • Les données ne quittent jamais la juridiction de l'UE — aucune exposition au risque Schrems II
  • Aucune dépendance vis-à-vis des hyperscalers américains (AWS, Azure, Google Cloud)
  • Cadre juridique : République tchèque, soumise au droit de l'UE
  • Auditabilité totale — l'origine de la protection est traçable et documentable
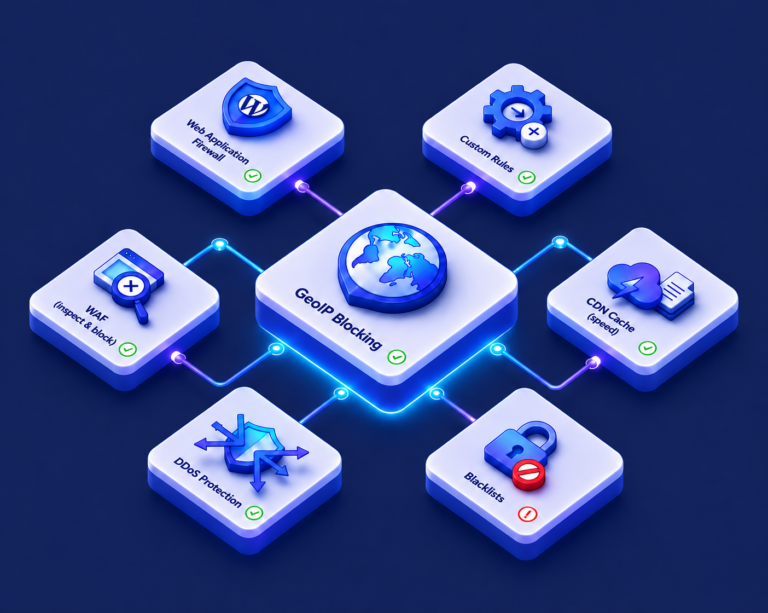
WEDOS Protection — function diagram
NIS2 compliance

La souveraineté n'est pas une fonctionnalité. C'est le fondement.

  • Une injonction relevant du CLOUD Act américain ne peut atteindre l'infrastructure WEDOS
  • Les services de renseignement étrangers ne peuvent contraindre l'accès à vos journaux de trafic
  • Aucun partage silencieux de données avec des sociétés mères hors UE

La directive NIS2 (UE) 2022/2555 impose aux entités essentielles de mettre en œuvre des mesures techniques et organisationnelles appropriées. WEDOS Protection est architecturée pour alimenter votre documentation de conformité NIS2 dès le premier jour.

ISO 27001
RGPD
Compatible NIS2
Centres de données UE
Juridiction européenne
Surveillance 24/7

Une protection à tous les niveaux

Chaque couche de votre infrastructure est couverte — des inondations volumétriques brutes aux exploits sophistiqués de la couche applicative visant les portails administratifs.

Couche 3 / 4
Atténuation DDoS réseau
Absorbe les inondations volumétriques avant qu'elles n'atteignent votre infrastructure — inondations UDP, inondations SYN, attaques par réflexion et amplification.
  • Réseau Anycast avec 120 PoPs
  • Protection de réseaux entiers via BGP, sur mesure
  • Aucune intervention manuelle requise
Couche 7 + WAF
Couche applicative et WAF
Bloque les inondations HTTP, le credential stuffing, les injections SQL, les attaques XSS et les exploits du Top 10 OWASP visant les applications web et les API.
  • OWASP Core Rule Set
  • Empreintes TLS JA4
  • Limitation de débit adaptative
  • Jeux de règles personnalisés disponibles
Contrôle d'accès
Contrôle d'accès et filtrage géographique
Définissez qui peut accéder à vos services — par zone géographique, ASN, réputation d'adresse IP ou listes d'autorisation et de blocage personnalisées pour les réseaux administratifs.
  • Filtrage par pays et par ASN
  • Score de réputation des adresses IP
  • Liste d'autorisation pour les IP administratives de confiance
  • Pages de vérification (JS/CAPTCHA)
DNS
Protection DNS
Un DNS anycast doté d'une protection intégrée contre les inondations protège vos zones faisant autorité des attaques par amplification DNS et des attaques dites de « water torture ».
  • DNS Anycast (WEDOS.zone)
  • Absorption des inondations DNS
  • Prise en charge de la signature DNSSEC
  • SLA de 100 % sur le routage Anycast
Filtrage des bots
Filtrage des bots
Distingue les citoyens légitimes des robots d'extraction automatisés, des attaques par bourrage d'identifiants et des campagnes de bots coordonnées visant les portails publics.
  • Analyse comportementale
  • Correspondance d'empreintes TLS
  • Liste d'autorisation des bons bots (moteurs de recherche, supervision)
  • Zéro faux positif pour les citoyens

Tout le trafic est chiffré. Toutes les données restent dans l'UE.

Le trafic entre les utilisateurs finaux et l'infrastructure de nettoyage (scrubbing) de WEDOS Protection est sécurisé en permanence par TLS 1,2+. Le trafic nettoyé est acheminé vers votre serveur d'origine via HTTPS ou, en option, via un VPN site à site, de sorte qu'aucune donnée en clair ne transite par des réseaux non fiables.

Les journaux et les données forensiques générés pendant l'atténuation sont conservés exclusivement sur le territoire de l'Union européenne. Ils sont à votre disposition pour la notification des incidents au titre de NIS2 et pour vos audits internes — sans aucun accès de tiers sans votre consentement.

TLS 1.2 / 1.3 HTTPS vers l'origine Option VPN Journaux dans l'UE uniquement Rapports d'incident NIS2

« Les journaux et les données forensiques restent intégralement au sein de l'Union européenne. Aucun accès de tiers sans autorisation explicite. Chaîne de conservation complète pour la documentation des incidents. »

WEDOS Protection — Politique de traitement des données
WEDOS Protection

Le choix européen pour les gouvernements européens

En choisissant WEDOS Protection, vous choisissez un fournisseur qui partage votre cadre juridique, vos valeurs et votre responsabilité envers les citoyens. Pas de sociétés-écrans, pas de structures de holding offshore, pas de juridiction de complaisance.
En activité depuis 2010 — ce n'est pas une start-up
Plus de 15 ans d'exploitation d'infrastructures internet tchèques et européennes. Stabilité financière, feuille de route à long terme, aucun risque de rachat.
Détenu et exploité entièrement dans l'UE
Aucune exposition au CLOUD Act américain. Aucun service de renseignement étranger ne peut exiger l'accès à vos données ou aux métadonnées de trafic.
Aucune dépendance aux hyperscalers
Notre propre infrastructure physique, notre propre matériel de scrubbing, nos propres PoPs. La continuité du service ne dépend pas des décisions d'une plateforme tierce.
Réserver une démonstration
WEDOS Protection — European Points of Presence

Pour les équipes chargées des marchés publics

Tout ce dont vous avez besoin pour justifier l'investissement, passer la revue de sécurité et démarrer rapidement.

Activation rapide
Mise en service par simple modification DNS — aucune installation matérielle, aucune modification physique. Mise en production dans les heures qui suivent la signature du contrat.
SLA pour le secteur public
SLA de 100 % sur la disponibilité Anycast. Conditions de SLA dédiées au secteur public, avec des engagements renforcés en matière de réponse aux incidents.
Intégration gérée
Un responsable technique de compte dédié accompagne vos équipes tout au long de la configuration, des tests et de la mise en production. Aucune connaissance préalable des attaques DDoS n'est nécessaire.
Assistance VIP 24/7
Voie d'escalade prioritaire pour les incidents critiques. Un accès direct à des ingénieurs expérimentés — et non une file d'attente de tickets — au moment où cela compte le plus.
Dossier documentaire NIS2
Une documentation prête à l'emploi à l'appui de vos obligations NIS2 en matière de gestion des risques et de notification des incidents. Vous économisez des semaines de travail de mise en conformité.
Journalisation et analyse forensique
Des journaux d'attaque détaillés, conservés dans l'UE. Exportables pour les déclarations aux CERT/CSIRT, les demandes d'indemnisation et les procédures judiciaires consécutives à un incident.
Programme de partenariat
Des accords-cadres sont disponibles pour les déploiements multi-entités — couvrant ministères, agences et collectivités territoriales dans le cadre d'un contrat unique.
Compatible CMS et WordPress
Intégration en proxy transparent — compatible avec tout CMS, toute architecture de portail administratif sur mesure ou tout système existant. Aucune modification applicative n'est requise.
Intégration API et SIEM
API RESTful pour une gestion programmatique. Export natif des journaux vers les plateformes SIEM (Splunk, Microsoft Sentinel, Elastic) à destination de votre équipe SOC.
WEDOS Protection

Prêt à protéger les services destinés à vos citoyens ?

Commencez par une démonstration technique — notre équipe vous présentera l'architecture, répondra à vos questions relatives aux marchés publics et préparera une synthèse de conformité NIS2 à l'intention de votre responsable de la sécurité.