Infrastruktura krytyczna Europy zasługuje na europejską ochronę

Żadnej zagranicznej jurysdykcji. Żadnej zależności od hiperskalerów.

Obywatele powierzają Państwu swoje dane — rejestry wyborców, deklaracje podatkowe, dokumentację medyczną, obsługę służb ratunkowych. WEDOS Protection to platforma ochrony przed atakami DDoS oraz WAF, zaprojektowana, obsługiwana i prawnie zakotwiczona wyłącznie w UE.

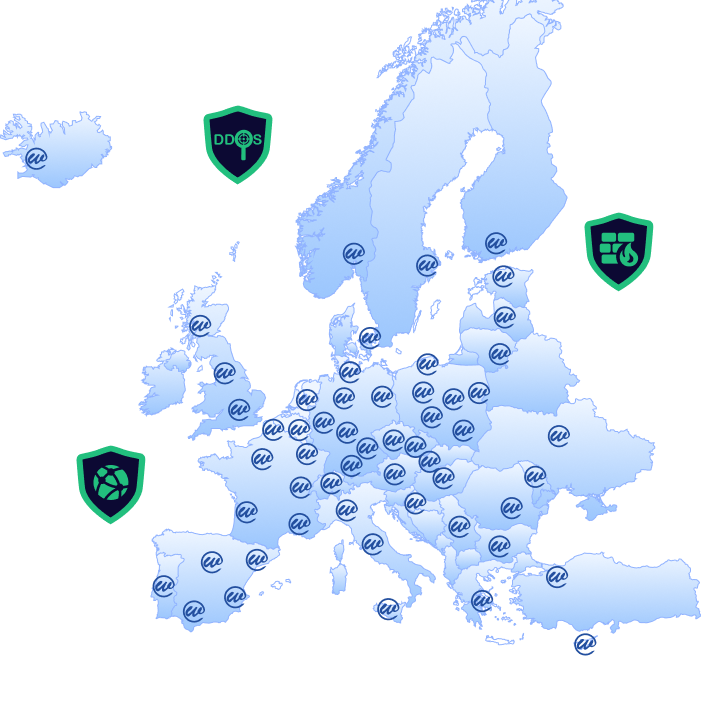
WEDOS Protection — European Points of Presence

Usługi publiczne to nie „tylko strony internetowe”.

76,7% incydentów cybernetycznych wymierzonych w instytucje publiczne to ataki DDoS

76,7%
Udział incydentów cybernetycznych będących atakami DDoS
wymierzonymi w administrację publiczną i instytucje rządowe

Instytucje państwowe stały się głównym celem kampanii DDoS prowadzonych przez podmioty sponsorowane przez państwa oraz grupy haktywistów. Częstotliwość, czas trwania i skala ataków na administrację publiczną gwałtownie wzrosły od 2022 roku — a ataki na dostępność są projektowane tak, aby maksymalizować skutki polityczne i społeczne.

Systemy podatkowe. Tożsamość obywateli. Służby ratunkowe. Infrastruktura wyborcza. To nie jest „przestój”.

  • Atak DDoS na portal e-administracji oznacza, że obywatele tracą dostęp do usług, od których są zależni — od rozliczeń podatkowych po kontakt ze służbami ratunkowymi.
  • W przypadku portali ochrony zdrowia i służb ratunkowych przerwa w działaniu może zagrażać życiu i zdrowiu, czego żadna rekompensata z tytułu SLA nie naprawi po fakcie.
  • Dyrektywa NIS2 wprost wymienia administrację publiczną jako sektor krytyczny, nakładając wiążące obowiązki w zakresie zarządzania ryzykiem i zgłaszania incydentów.
Konsekwencje wizerunkowe i prawne udanego ataku na portal rządowy przewyższają koszt ochrony o rzędy wielkości. Prewencja nie jest opcją — to obowiązek prawny i obywatelski.

W pełni europejska platforma ochrony przed atakami DDoS i WAF

  • Zaprojektowana, zbudowana i obsługiwana wyłącznie w Unii Europejskiej
  • Dane nigdy nie opuszczają jurysdykcji UE — brak ryzyka związanego z wyrokiem Schrems II
  • Brak zależności od amerykańskich hiperskalerów (AWS, Azure, Google Cloud)
  • Ramy prawne: Republika Czeska, podlegająca prawu UE
  • Pełna audytowalność — źródło ochrony można prześledzić i udokumentować
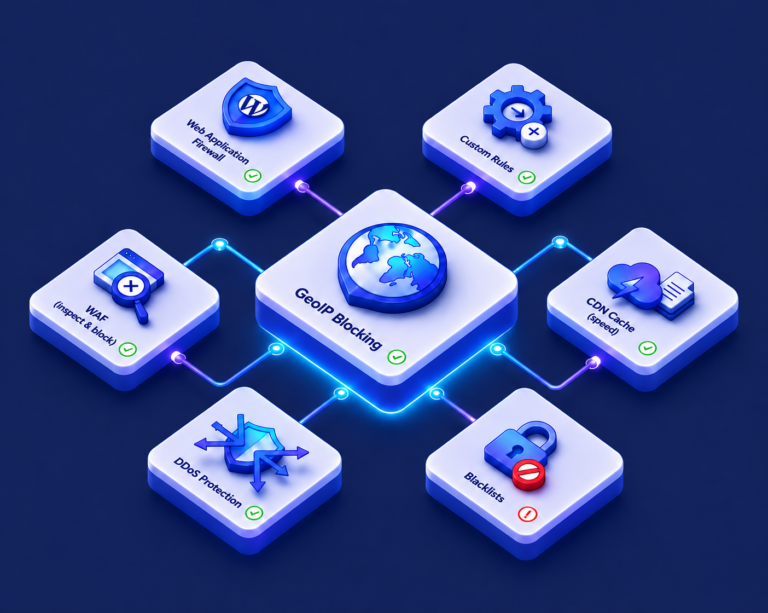
WEDOS Protection — function diagram
NIS2 compliance

Suwerenność nie jest cechą dodatkową. Jest fundamentem.

  • Wezwanie wydane na podstawie amerykańskiej ustawy CLOUD Act nie sięga infrastruktury WEDOS
  • Zagraniczne służby wywiadowcze nie mogą wymusić dostępu do Państwa logów ruchu
  • Brak niejawnego przekazywania danych spółkom matkom spoza UE

Dyrektywa NIS2 (UE) 2022/2555 wymaga, aby podmioty kluczowe wdrożyły odpowiednie środki techniczne i organizacyjne. Architektura WEDOS Protection od pierwszego dnia wspiera dokumentowanie Państwa zgodności z NIS2.

ISO 27001
RODO
Gotowość na NIS2
Centra danych w UE
Jurysdykcja prawna UE
Monitoring 24/7

Ochrona na wszystkich poziomach

Chroniona jest każda warstwa Państwa infrastruktury — od surowych ataków wolumetrycznych po zaawansowane techniki w warstwie aplikacji wymierzone w portale rządowe.

Warstwa 3 / 4
Ochrona sieci przed atakami DDoS
Pochłania ataki wolumetryczne, zanim dotrą do Państwa infrastruktury — UDP flood, SYN flood, ataki odbiciowe ze wzmocnieniem.
  • Sieć Anycast ze 120 PoP-ami
  • Ochrona całych sieci przez BGP, na zamówienie
  • Bez konieczności ręcznej interwencji
Warstwa 7 + WAF
Warstwa aplikacji i WAF
Zatrzymuje ataki HTTP flood, credential stuffing, SQL injection, XSS oraz techniki z listy OWASP Top 10 wymierzone w aplikacje internetowe i interfejsy API.
  • OWASP Core Rule Set
  • Fingerprinting TLS JA4
  • Adaptacyjne ograniczanie liczby żądań
  • Możliwość własnych zestawów reguł
Kontrola dostępu
Kontrola dostępu i filtrowanie geograficzne
Określają Państwo, kto może uzyskać dostęp do usług — według lokalizacji geograficznej, ASN, reputacji adresu IP lub własnych list dozwolonych i zablokowanych adresów dla sieci administracji.
  • Filtrowanie na poziomie kraju i ASN
  • Ocena reputacji adresów IP
  • Lista dozwolonych dla zaufanych adresów IP administracji
  • Strony weryfikacyjne (JS/CAPTCHA)
DNS
Ochrona DNS
Anycast DNS z wbudowanym ograniczaniem ataków typu flood chroni Państwa strefy autorytatywne przed atakami amplifikacyjnymi DNS i atakami typu water torture.
  • Anycast DNS (WEDOS.zone)
  • Pochłanianie ataków DNS flood
  • Obsługa podpisywania DNSSEC
  • 100% SLA na routing Anycast
Filtrowanie botów
Filtrowanie botów
Oddziela prawdziwych obywateli od automatycznych scraperów, narzędzi do credential stuffingu i skoordynowanych kampanii botów wymierzonych w portale publiczne.
  • Analiza behawioralna
  • Dopasowywanie odcisków TLS
  • Lista dozwolonych dla pożytecznych botów (wyszukiwarki, monitoring)
  • Zero fałszywych alarmów wobec obywateli

Cały ruch szyfrowany. Wszystkie dane pozostają w UE.

Ruch pomiędzy użytkownikami końcowymi a infrastrukturą oczyszczającą WEDOS Protection jest przez cały czas zabezpieczony protokołem TLS 1,2+. Oczyszczony ruch jest przekazywany do Państwa serwera źródłowego przez HTTPS lub opcjonalny tunel VPN site-to-site, dzięki czemu dane w postaci jawnej nigdy nie przechodzą przez niezaufane sieci.

Logi i dane śledcze powstające podczas odpierania ataków są przechowywane wyłącznie na terytorium Unii Europejskiej. Są dostępne dla Państwa na potrzeby zgłaszania incydentów zgodnie z NIS2 oraz audytów wewnętrznych — bez dostępu podmiotów trzecich bez Państwa zgody.

TLS 1.2 / 1.3 HTTPS do serwera źródłowego Opcja VPN Logi tylko w UE Zgłoszenia incydentów NIS2

„Logi i dane śledcze pozostają w całości na terenie Unii Europejskiej. Brak dostępu podmiotów trzecich bez wyraźnego upoważnienia. Pełny łańcuch nadzoru nad dowodami na potrzeby dokumentowania incydentów.”

WEDOS Protection — zasady przetwarzania danych
WEDOS Protection

Europejski wybór dla europejskich instytucji publicznych

Wybierając WEDOS Protection, wybierają Państwo dostawcę, który działa w tych samych ramach prawnych, podziela te same wartości i tę samą odpowiedzialność wobec obywateli. Żadnych spółek fasadowych, żadnych zagranicznych struktur holdingowych, żadnej jurysdykcji wybranej dla wygody.
Działamy od 2010 roku — to nie startup
Ponad 15 lat zarządzania czeską i europejską infrastrukturą internetową. Stabilność finansowa, długoterminowy plan rozwoju, brak ryzyka przejęcia.
W pełni europejska własność i zarządzanie
Brak podlegania amerykańskiej ustawie CLOUD Act. Żadna zagraniczna służba wywiadowcza nie może wymusić dostępu do Twoich danych ani metadanych ruchu.
Brak zależności od hyperscalerów
Własna infrastruktura fizyczna, własny sprzęt oczyszczający ruch, własne węzły PoP. Ciągłość usługi nie zależy od decyzji platform podmiotów trzecich.
Umów się na prezentację
WEDOS Protection — European Points of Presence

Dla zespołów ds. zamówień publicznych

Wszystko, czego potrzebują Państwo, aby uzasadnić zakup, przejść audyt bezpieczeństwa i szybko uruchomić usługę.

Szybka aktywacja
Wdrożenie oparte na DNS — bez instalacji sprzętu, bez zmian fizycznych. Uruchomienie w ciągu kilku godzin od podpisania umowy.
SLA dla sektora publicznego
100% SLA na dostępność sieci Anycast. Dedykowane warunki SLA dla sektora publicznego z rozszerzonymi zobowiązaniami dotyczącymi reakcji na incydenty.
Zarządzane wdrożenie
Dedykowany techniczny opiekun klienta przeprowadzi Państwa zespół przez konfigurację, testy i uruchomienie. Wcześniejsza wiedza o atakach DDoS nie jest wymagana.
Wsparcie VIP 24/7
Priorytetowa ścieżka eskalacji dla incydentów krytycznych. Bezpośredni kontakt z doświadczonymi inżynierami — nie kolejka zgłoszeń — wtedy, gdy liczy się to najbardziej.
Pakiet dokumentacji NIS2
Gotowa dokumentacja wspierająca realizację obowiązków w zakresie zarządzania ryzykiem i zgłaszania incydentów wynikających z NIS2. Oszczędza tygodnie pracy nad zgodnością.
Rejestrowanie ruchu i analiza śledcza
Szczegółowe logi ataków przechowywane na terenie UE. Możliwość eksportu na potrzeby zgłoszeń do CERT/CSIRT, roszczeń ubezpieczeniowych i postępowań prawnych po incydencie.
Program partnerski
Dostępne umowy ramowe dla wdrożeń obejmujących wiele podmiotów — ministerstwa, agencje i jednostki samorządu terytorialnego w ramach jednej umowy.
Gotowe dla CMS i WordPress
Integracja w trybie transparentnego proxy — zgodna z dowolnym systemem CMS, autorskim portalem rządowym czy systemami odziedziczonymi. Nie wymaga zmian w aplikacjach.
Integracja z API i SIEM
API typu RESTful do zarządzania programowego. Natywny eksport logów do platform SIEM (Splunk, Microsoft Sentinel, Elastic) dla Państwa zespołu SOC.
WEDOS Protection

Gotowi chronić usługi dla obywateli?

Zacznijmy od prezentacji technicznej — nasz zespół przedstawi architekturę, odpowie na pytania dotyczące zamówienia i przygotuje podsumowanie zgodności z NIS2 dla Państwa specjalisty ds. bezpieczeństwa.